Злам камер Dahua у 2026 році: що відомо і як захистити відеоспостереження
Матеріал актуальний на 24 жовтня 2026 року (перша версія — 19 жовтня). Ми оновлюватимемо його, коли з'являться нові дані, зокрема офіційна позиція виробника. Автор — команда Video-Standart: продаж, монтаж і налаштування систем відеоспостереження.
Коротко. Камера і відеореєстратор — це невеликі комп'ютери, підключені до мережі, і зламують їх тими самими способами: через слабкі паролі, застаріле програмне забезпечення і доступ, відкритий з інтернету. Влітку 2026 року дослідники описали кампанію, у якій отримали доступ до понад 14 500 пристроїв Dahua. Серед наших клієнтів такі злами теж масові. Ми розповідаємо, що відомо про кампанію, чого поки не відомо, і що з цього практично випливає для власників будь-яких систем відеоспостереження.
Як читати статтю: біля фактів стоять позначки джерела. виробник — заява чи документ виробника; держорган — державний орган або урядова кіберагенція; дослідники — дослідники та аналітичні компанії; наш досвід — те, що ми бачили у своїй роботі. Перелік джерел — у кінці статті.
Зміст
Що відомо про кампанію
дослідники 18 серпня 2026 року компанія Hunt.io опублікувала звіт Operation CameraSwarm. За її даними, з 17 червня по 22 липня 2026 року один оператор отримав доступ до понад 14 530 пристроїв Dahua. Найбільша частка підтверджених випадків — в Україні, точних цифр за країнами звіт не наводить. Про звіт написали, зокрема, BleepingComputer і The Hacker News.
дослідники За даними Hunt.io, доступ отримували трьома шляхами:
- Підбір паролів через службовий порт 37777, відкритий з інтернету: 12 324 адреси, тобто переважна більшість випадків.
- Вразливості в старих прошивках: 1 923 камери, на яких дослідники знайшли доданий сторонній обліковий запис p2pwn.
- Хмарний P2P-доступ за серійним номером: 283 випадки.
дослідники Серед уражених — переважно бюджетні IP-камери, а також відеореєстратори, зокрема пристрої інших брендів на базі Dahua, і домофонні панелі. Розподілу за версіями прошивок дослідники не публікували.
виробник Вразливості, про які йдеться, — CVE-2021-33044 і CVE-2021-33045. Dahua виправила їх у 2021 році й описала в бюлетені DHCC-SA-202106-001 з переліком моделей і виправлених версій. держорган Агентство CISA (США) з 21 серпня 2024 року відносить обидві вразливості до активно експлуатованих.
виробник У коментарі The Hacker News Dahua зазначила, що звіт відображає результати незалежного дослідження Hunt.io, назвала основними причинами підбір паролів і вразливості 2021 року та порадила встановлювати складні унікальні паролі, оновлювати прошивку і за потреби робити повне скидання налаштувань з подальшим оновленням.
Чого ми поки не знаємо
- Офіційної позиції Dahua у формі бюлетеня. Окремого бюлетеня чи повідомлення служби безпеки Dahua (PSIRT) саме щодо цієї кампанії на дату публікації ми не знайшли. Є лише коментар компанії для ЗМІ.
- Чи прибирає скидання до заводських налаштувань сторонній обліковий запис. дослідники Hunt.io стверджує, що на більшості прошивок запис p2pwn переживає скидання. The Hacker News зазначає, що незалежного підтвердження цього немає. Тому ми не стверджуємо, що скидання гарантовано очищує пристрій.
- Скільки саме пристроїв постраждало в Україні і з якими версіями прошивок. Таких даних у відкритих джерелах немає.
- Чи стосується кампанія конкретно брендів IMOU та EZ-IP. У бюлетені 2021 року і звіті Hunt.io вони окремо не названі.
- Чи пов'язані випадки, які бачили ми, саме з цією кампанією. Доказів такого зв'язку в нас немає.
Наш досвід: зламують пристрої зі старими прошивками
наш досвід Серед наших клієнтів злами масові. За нашим спостереженням, зламують реєстратори й камери зі старими прошивками — здебільшого приблизно до 2019 року. Доступ іде через P2P (хмарний сервіс виробника) в обхід захисту, без підбору пароля — навіть коли порт 37777 на роутері не відкритий. Зловмисники створюють на пристрої власні адміністраторські облікові записи, тому зміна пароля не допомагає. Зламів пристроїв з актуальною прошивкою ми не спостерігали.
наш досвід Що допомагає: оновлення прошивки, а якщо для моделі оновлень немає — заміна реєстратора. Після оновлення перевірте список користувачів реєстратора і видаліть незнайомі облікові записи.
Що про це кажуть джерела:
- виробник Вразливості CVE-2021-33044 і CVE-2021-33045 — це обхід автентифікації: пароль від них не захищає. Dahua виправила їх у прошивках, зібраних у червні–серпні 2021 року; для перелічених у бюлетені камер ризикові збірки — до травня 2020 чи червня 2021 року, для домофонних панелей — до грудня 2019 року. Для реєстраторів NVR і XVR бюлетень наводить виправлені версії від липня 2021 року.
- дослідники За даними Hunt.io, на пристроях, зламаних через ці вразливості, з'являвся сторонній обліковий запис, який переживає зміну пароля.
- дослідники За даними ITRES Labs, які наводить The Hacker News, у прошивках до середини 2024 року з'єднання через хмарний P2P-сервіс встановлювалося ще до перевірки пароля; у прошивках після середини 2024 року цей шлях посилено.
- дослідники За даними Hunt.io, Dahua повідомила, що після оновлення прошивки зловмисники більше не можуть створювати коди відновлення доступу за серійним номером.
Окремо — загальна порада. дослідники За даними Hunt.io, більшість доступів у кампанії 2026 року отримано підбором паролів через відкритий з інтернету порт 37777. Тому навіть з актуальною прошивкою не відкривайте цей порт в інтернет і ставте складний пароль.
p2pwn: сторонній обліковий запис на камері
дослідники За даними Hunt.io, p2pwn — це назва набору інструментів, яким користувався оператор кампанії, і водночас ім'я облікового запису, який він додавав на камери після обходу автентифікації. Такий запис дослідники знайшли на 1 923 камерах. Автор інструменту не встановлений.
- Як побачити. У вебінтерфейсі камери чи реєстратора відкрийте список користувачів (розділ облікових записів). Запис з ім'ям p2pwn або будь-який інший, якого ви не створювали, — ознака втручання.
- Що зробити. дослідники Hunt.io радить видалити такий запис, оновити прошивку з офіційного сайту, змінити всі паролі та вимкнути P2P, якщо він не потрібен. Самого видалення недостатньо: за даними Hunt.io, воно не скасовує вже створені коди відновлення доступу. дослідники Водночас, за даними Hunt.io, Dahua повідомила, що після оновлення прошивки нові такі коди створити неможливо.
- Чого немає. Окремої інструкції Dahua щодо видалення p2pwn і окремого повідомлення Dahua чи CERT про цю кампанію на дату оновлення статті ми не знайшли.
Проблема не в бренді, а в експлуатації
Описані способи доступу — відкриті порти, слабкі чи заводські паролі, давно не оновлене програмне забезпечення — стосуються камер і реєстраторів будь-якого виробника. держорган Спільне попередження спецслужб США, Чехії та інших країн від 21 травня 2025 року описує атаки на понад 10 000 камер, 81% з яких були в Україні; доступ отримували через заводські облікові дані та підбір паролів. держорган Нідерландський NCSC у липні 2026 року назвав типові причини зламів IP-камер: пряме підключення до інтернету без зміни заводського пароля і відсутність актуальних оновлень безпеки.
Dahua — один із поширених в Україні брендів, тому ця новина стосується багатьох власників. Але правильно налаштована і обслуговувана камера будь-якого бренду захищена значно краще, ніж залишена «як встановили».
Український контекст
- держорган Камери використовували для коригування ударів. 2 січня 2024 року СБУ повідомила, що заблокувала в Києві дві зламані камери: одну на балконі багатоповерхівки, яку ОСББ використовувало для огляду прибудинкової території, і одну в житловому комплексі, що дивилася на паркінг. Кут огляду першої змінили, а відео транслювали на YouTube. За даними СБУ, з початку повномасштабного вторгнення заблоковано близько 10 тисяч IP-камер, які могли використати для коригування ударів.
- держорган Масштаб. За даними The Wall Street Journal (жовтень 2026 року, у переказі Euromaidan Press), СБУ з 2022 року виявила близько 40 тисяч камер, які російські сили могли використати для розвідки й коригування ударів, і захистила, переорієнтувала або заблокувала їх. Бренди не називаються.
- дослідники Багато камер доступні з інтернету. За оцінкою Censys (липень 2026 року), в Україні з інтернету доступно понад 60 тисяч камер, з них понад 4 тисячі — на пристроях з відомими вразливостями, які вже експлуатуються. Пристрої, вразливі лише через слабкий пароль, у цю оцінку не входять.
- держорган Вимоги щодо трансляцій. СБУ закликає власників вуличних камер припинити онлайн-трансляції і повідомляти про такі трансляції через офіційний чат-бот. Знімати й поширювати відео роботи Сил оборони і наслідків обстрілів заборонено: за ст. 114-2 Кримінального кодексу передбачено до 12 років позбавлення волі.
Офіційних звернень українських держорганів саме щодо оновлення прошивок і закриття портів ми не знайшли: вони стосуються трансляцій і публікацій. Технічні рекомендації нижче спираються на поради виробника, іноземних кіберагенцій і наш досвід.
«В вашей камере шайтаны»: як це виглядає
наш досвід Скрін з системи, яку ми перевіряли після злому: камера на складі. Змінено назву камери (нижній рядок ліворуч) і текст в OSD-накладці, тобто в написах поверх відео (рядки праворуч). Дата на зображенні показує 2000 рік. Людину в кадрі, етикетки товару й нецензурне слово ми приховали.
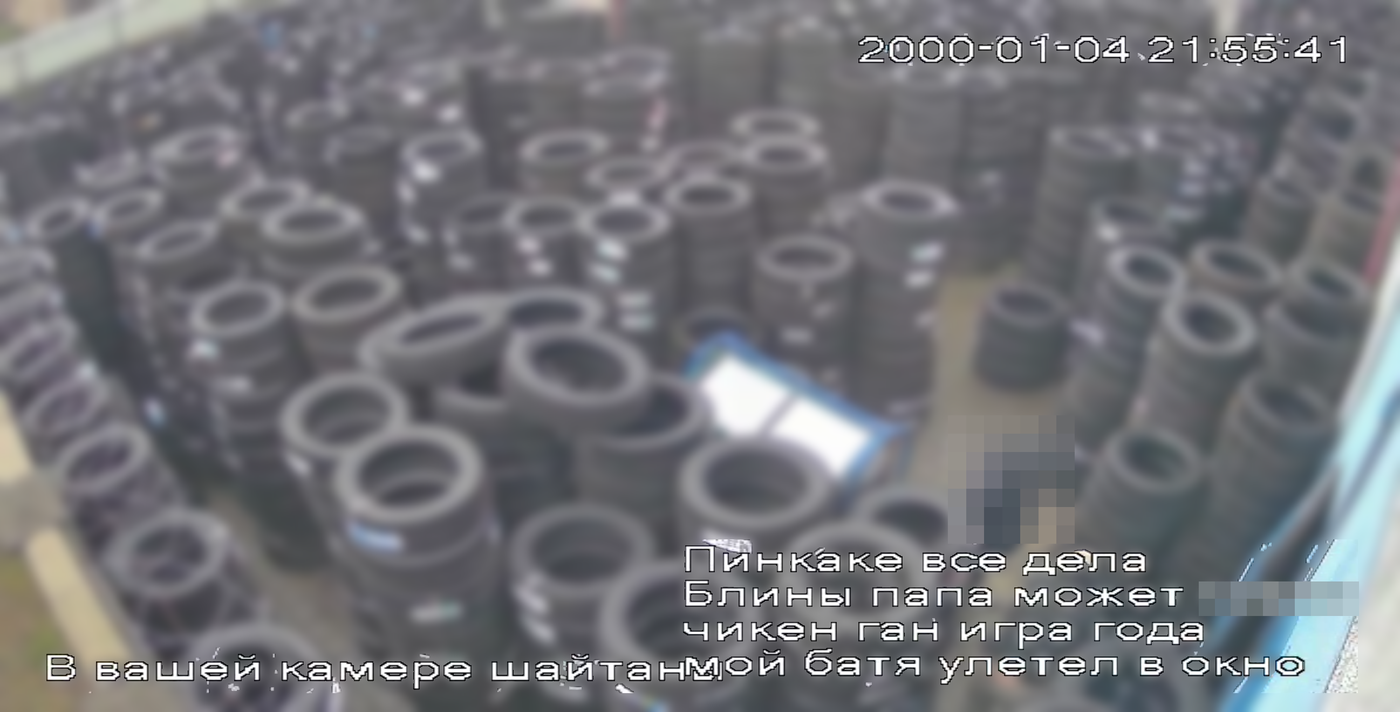
- дослідники Не лише в нас. 22 жовтня 2026 року російські ЗМІ (зокрема Absatz) з посиланням на Telegram-канал повідомили, що в Казані на зображенні з камер Dahua з'явилися сторонні написи й малюнки. Українські користувачі пишуть у соцмережах про подібні написи. Офіційного технічного розбору цих випадків немає, і чи пов'язані вони саме з кампанією CameraSwarm — не встановлено.
- наш досвід Що це означає для власника. Чужий текст на відео або змінена назва камери — ознака того, що до пристрою мали доступ з правами адміністратора. Самі написи прибрати легко, але це не прибирає причину: потрібні оновлення прошивки, перевірка списку користувачів і закритий доступ з інтернету (див. рівні нижче).
- наш досвід Не платіть випадковим «помічникам». За повідомленням Absatz, у Казані з'явилися пропозиції платно «прибрати картинки». Звертайтеся до свого інсталятора або сервісу, якому довіряєте: щоб відновити контроль над системою, мало просто стерти напис.
А що з Hikvision?
дослідники За даними Hunt.io, кампанія CameraSwarm стосувалася лише пристроїв Dahua. Але в Hikvision є свої давні вразливості, і їх теж використовують:
- держорган CVE-2021-36260 — вразливість у вебсервері деяких камер і реєстраторів Hikvision, через яку можна виконувати команди без пароля. Hikvision виправила її у 2021 році (бюлетень HSRC-202109-01). Агентство CISA (США) з 10 січня 2022 року відносить її до активно експлуатованих.
- держорган CVE-2017-7921 — помилка автентифікації в старих прошивках низки камер Hikvision. CISA внесла її до каталогу активно експлуатованих вразливостей 5 березня 2026 року.
- дослідники Україна. GreyNoise 8 жовтня 2026 року повідомила про сплеск спроб використати CVE-2021-36260 саме проти пристроїв в Україні з 21 вересня по 1 жовтня 2026 року з чотирьох IP-адрес. Підтверджених зламів у звіті немає, а хто за цим стоїть — не встановлено.
Висновок для власників Hikvision той самий: оновлена прошивка, жодних відкритих портів і складний пароль. Усі рівні захисту нижче стосуються й Hikvision.
Докладніше — у статті «Камери й реєстратори Hikvision: як перевірити й захистити». Як оновити прошивку — у статті «Як оновити прошивку реєстратора й камери».
Як захистити систему: від простого до надійного
Систему відеоспостереження часто встановлюють один раз і роками не торкаються. Але реєстратор працює цілодобово, підключений до мережі і має власне програмне забезпечення, для якого виходять виправлення. виробник Лише Dahua у 2025–2026 роках опублікувала кілька бюлетенів безпеки, зокрема DHCC-SA-202606-001. Нижче — сім рівнів захисту. Перші три потрібні кожній системі, далі — залежно від того, чи потрібен вам перегляд поза об'єктом.
1. Актуальна прошивка
- Прошивка — це програмне забезпечення камери чи реєстратора. Завантажуйте її лише з офіційного сайту виробника: виробник для Dahua це розділ Download Center на офіційному сайті або вбудоване онлайн-оновлення. Файл беріть точно під свою модель; камери IMOU оновлюються через офіційний застосунок.
- Як перевірити дату прошивки. виробник За бюлетенями Dahua, у вебінтерфейсі реєстратора чи камери відкрийте «Налаштування → Інформація про систему → Версія» (Settings → System Information → Version Information) і подивіться дату збірки (Build Date). Якщо дата збірки 2021 року чи раніше — пристрій варто оновити в першу чергу.
- Перевіряйте наявність нових версій раз на 3–6 місяців. Утиліти виробників для пошуку пристроїв у мережі й оновлення (ConfigTool для Dahua, SADP для Hikvision) зібрані на нашій сторінці «Програмне забезпечення».
- Під час оновлення не вимикайте живлення.
- Коли міняти реєстратор. Якщо для вашої моделі на офіційному сайті немає прошивки, новішої за виправлення 2021 року, або оновлень не випускають роками — пристрій варто замінити. держорган Нідерландський NCSC прямо радить замінювати пристрої, для яких більше не виходять оновлення безпеки. наш досвід За нашим досвідом, це найнадійніший вихід для старих реєстраторів, які вже зламували.
- Пам'ятайте: оновлення закриває відомі вразливості, але не захищає від підбору слабкого пароля через відкритий порт. Тому важливі й наступні рівні.
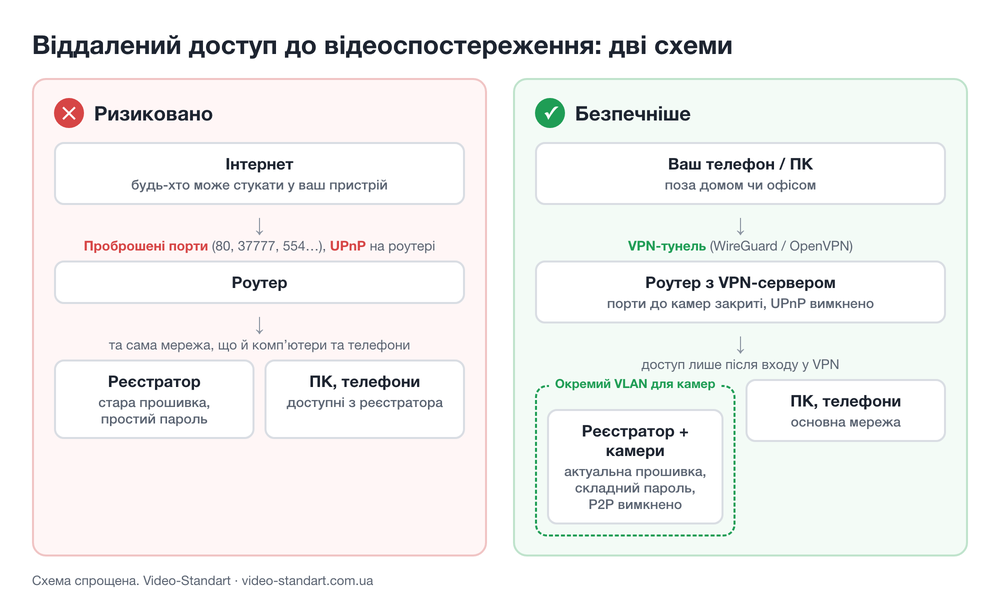
Поки оновлення немає або ви чекаєте на заміну — тимчасові заходи: вимкніть P2P на реєстраторі, якщо не користуєтеся переглядом через хмару; закрийте доступ з інтернету (рівень 2); для перегляду поза об'єктом налаштуйте VPN — покрокова інструкція в нашій статті «Як налаштувати доступ до відеореєстратора через VPN».
2. Закриті порти
- Порт — це «двері» пристрою в мережі. Переадресація (прокидання) порту на роутері відкриває ці двері для всього інтернету.
- На роутері не має бути переадресації на реєстратор чи камери: зокрема портів 37777, 80, 554 і 443. Перевірте розділ на кшталт «Переадресація портів», «Port Forwarding» чи «Віртуальні сервери».
- Вимкніть UPnP і на роутері, і в реєстраторі. UPnP — функція, через яку пристрій сам відкриває собі порти на роутері, без вашого відома. держорган Вимкнути UPnP радить і NCSC Нідерландів.
- дослідники Саме через відкритий порт 37777, за даними Hunt.io, отримано більшість доступів у кампанії 2026 року.
3. Паролі й облікові записи
- Для адміністратора — унікальний складний пароль: довгий, не такий, як на роутері, пошті чи інших пристроях.
- Для щоденного перегляду — окремі користувачі з мінімальними правами (лише перегляд, без налаштувань).
- Стандартні та службові облікові записи, якщо вони є у вашій моделі, вимкніть або змініть їм паролі. Окремо змініть пароль ONVIF (протокол, через який камери під'єднуються до реєстраторів інших брендів), якщо ним користуєтеся.
- Перегляньте список користувачів: там мають бути лише ті, кого ви створили.
4. Найнадійніше: без виходу в інтернет
- Якщо дивитися камери поза об'єктом не потрібно, найнадійніше — взагалі не підключати реєстратор до інтернету. Система працює в локальній мережі: запис іде, перегляд — на місці з монітора чи комп'ютера.
- Мінус: не буде віддаленого перегляду і сповіщень на телефон, а прошивку доведеться оновлювати вручну з файла.
5. Якщо віддалений перегляд потрібен
- VPN до мережі об'єкта — рекомендований варіант. VPN — захищене з'єднання, через яке телефон «потрапляє» в локальну мережу об'єкта, ніби ви поруч. держорган NCSC радить обмежувати доступ до камер локальною мережею і підключатися ззовні через VPN.
Плюси: з інтернету не видно жодного порту камер. Мінуси: потрібен роутер з функцією VPN-сервера і разове налаштування. - Офіційний P2P (хмара виробника) — простіший варіант. Застосунок підключається до реєстратора через сервер виробника за серійним номером.
Плюси: не треба відкривати порти і мати окрему IP-адресу, налаштування за кілька хвилин. Мінуси: доступ залежить від хмари виробника; дослідники за даними Hunt.io, у 2026 році 283 камери були доступні зловмисникам саме через хмарний механізм за серійним номером. Якщо користуєтеся P2P — лише з актуальною прошивкою і складним паролем; якщо ні — вимкніть. - Окрема мережа для камер. Камери й реєстратор варто винести в окремий сегмент мережі (VLAN — «віртуальна» окрема мережа на тому ж обладнанні) без доступу до комп'ютерів. держорган NCSC рекомендує саме таку ізоляцію: зламана камера не дасть доступу до інших пристроїв. Камери, підключені до PoE-портів реєстратора, з основної мережі взагалі не видно.
Покрокова інструкція для роутерів Keenetic, TP-Link, ASUS і MikroTik, а також варіанти без білого IP — у статті «Як налаштувати доступ до відеореєстратора через VPN».
6. Регулярна перевірка
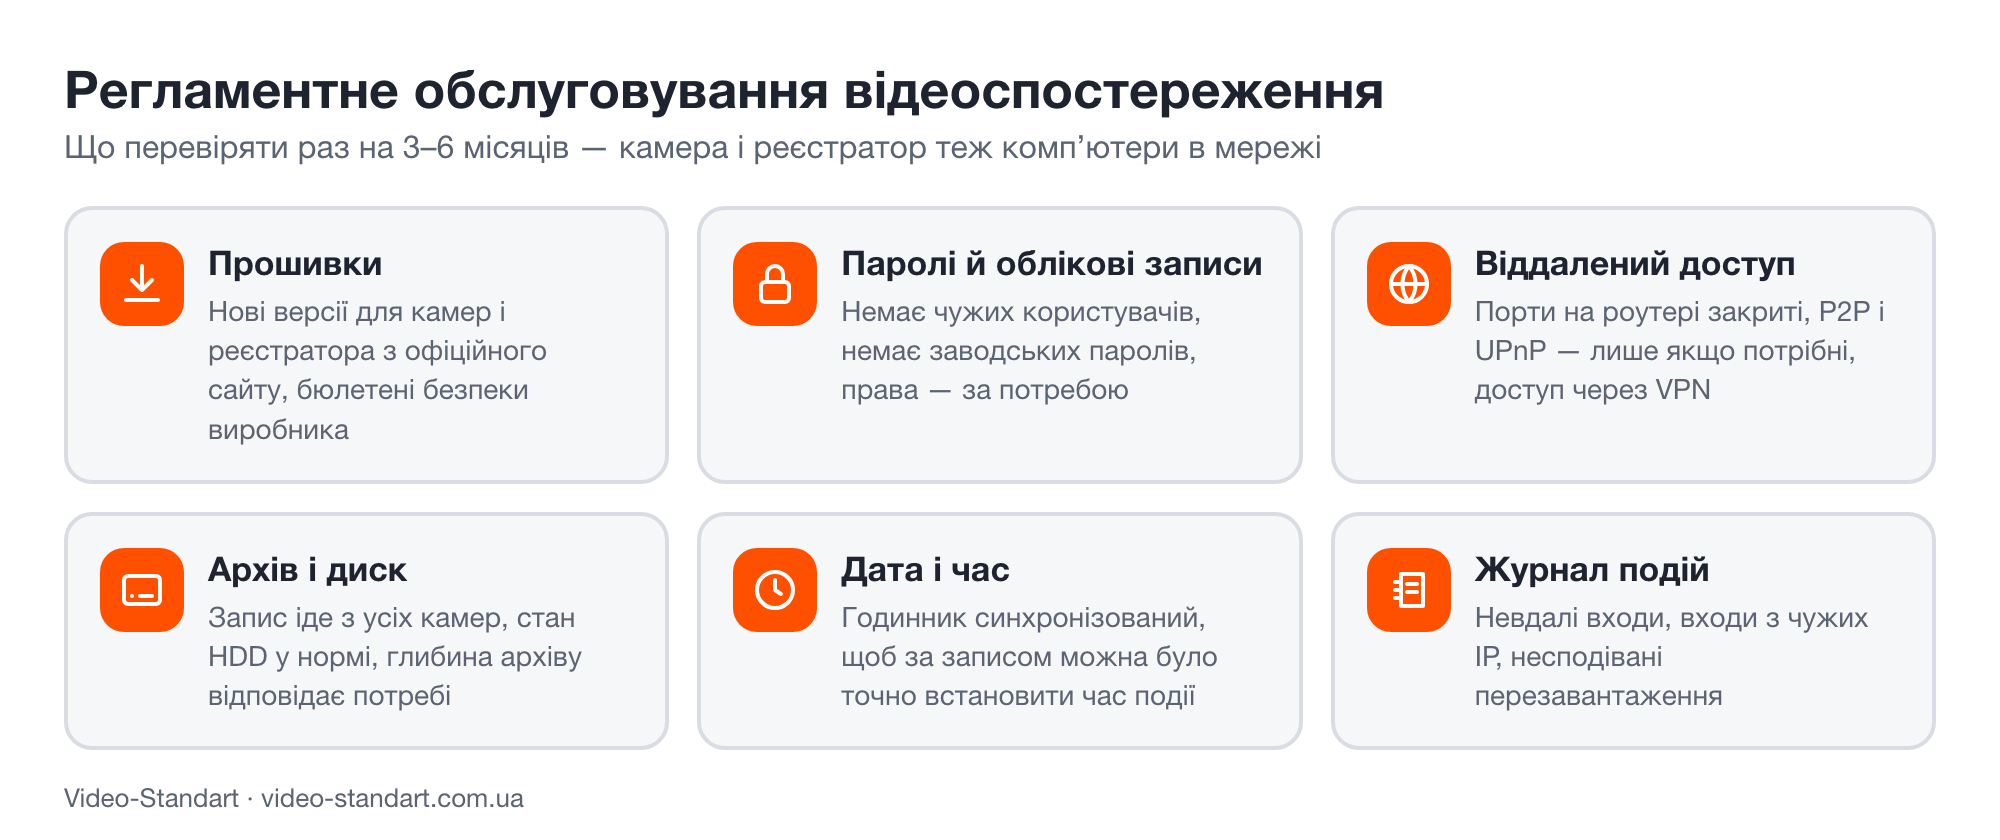
наш досвід З нашого досвіду, достатньо раз на 3–6 місяців пройти короткий перелік. Ознаки, які мають насторожити:
- Невідомі облікові записи. дослідники Дослідники описали запис з назвою p2pwn, але ім'я може бути будь-яким.
- наш досвід Змінена назва камери, яку видно на відео і в застосунку.
- наш досвід Сторонній текст в OSD-накладці поверх відео.
- наш досвід Збита дата, наприклад 2000 рік, — можлива додаткова ознака: годинник могли скинути, але таке буває і після збою живлення.
- Журнал входів: входи в незвичний час, з чужих IP-адрес, серії невдалих спроб.
- Змінені налаштування, яких ви не робили: пошта чи FTP для надсилання, кут огляду, мережеві параметри.
Заодно перевірте, що запис іде з усіх камер, жорсткий диск справний, а час синхронізований.
7. Якщо систему вже зламано
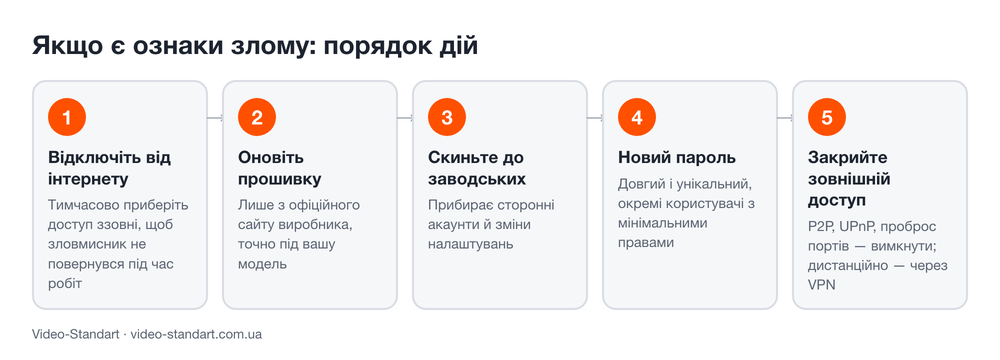
- Закрийте доступ з інтернету: приберіть переадресацію портів, вимкніть UPnP. Запис і локальний перегляд працюватимуть далі.
- Оновіть прошивку з офіційного джерела. Якщо оновлення для моделі немає — замініть реєстратор (див. рівень 1).
- Скиньте налаштування до заводських, як радить виробник Dahua для уражених пристроїв. Чи прибирає скидання сторонній обліковий запис, точно невідомо: дослідники Hunt.io стверджує, що на більшості прошивок не прибирає, незалежного підтвердження немає. Тому після скидання обов'язково перевірте список користувачів і версію прошивки.
- Задайте нові паролі і створіть користувачів заново (рівень 3).
- Вимкніть зайве і налаштуйте безпечний віддалений доступ (рівні 4–5).
- Якщо чужий обліковий запис лишився після всіх кроків — зверніться до фахівця або в підтримку виробника.
Жодні заходи не дають стовідсоткового захисту, але вони закривають саме ті шляхи, які описують дослідники і держоргани.
Якщо реєстратор потрібно замінити
Коли для моделі немає оновлень або пристрій уже зламували, надійніше поставити новий реєстратор чи комплект. Готові комплекти, зокрема Dahua і Hikvision, ми налаштовуємо перед відправкою: з актуальною прошивкою, складними паролями й без переадресації портів.
- IP-відеореєстратори
- Готові IP-комплекти відеоспостереження
- Комплект Dahua на 4 IP-камери 2 Мп (DH-IP1124OW-2MP)
- Комплект Hikvision на 4 IP-камери 2 Мп (HK-IP7114OW-2MP)
Актуальні ціну й наявність показує сторінка товару.
Регламентне обслуговування відеоспостереження
Візьмемо вашу систему на планове обслуговування раз на 3–6 місяців: перевіримо прошивки, паролі й облікові записи, віддалений доступ і порти, архів і стан диска, дату й час. Якщо є ознаки злому — перевіримо систему, оновимо прошивку з офіційного сайту, закриємо порти і налаштуємо доступ через VPN.
Перевіримо дату прошивки вашого реєстратора і камер та порадимо: оновлення чи заміна. Якщо для моделі оновлень більше немає — підберемо заміну з асортименту Video-Standart.
Працюємо віддалено, виїзд — за домовленістю (Сарни та Рівненська область). Вартість уточнюйте в менеджера.
Джерела
- дослідники Hunt.io. Operation CameraSwarm, 18.08.2026
- BleepingComputer. Hackers compromise 14,500 Dahua web cameras in 35-day campaign, 19.08.2026
- виробник The Hacker News. звіт Hunt.io і коментар Dahua, 19.08.2026
- виробник Dahua PSIRT. DHCC-SA-202106-001 (CVE-2021-33044, CVE-2021-33045)
- виробник Dahua PSIRT. DHCC-SA-202606-001, 10.06.2026
- виробник Dahua. Download Center (офіційні прошивки)
- держорган NVD (США). CVE-2021-33044, CVE-2021-33045
- держорган CISA (США). Known Exploited Vulnerabilities Catalog, внесено 21.08.2024
- держорган СБУ, через Укрінформ. СБУ заблокувала в Києві вебкамери, які засвітили роботу ППО, 02.01.2024
- держорган СБУ, через Укрінформ. СБУ закликає власників вуличних вебкамер припинити онлайн-трансляції, 30.05.2023
- держорган NÚKIB, NSA, FBI та партнери. спільне попередження, 21.05.2025
- держорган NCSC (Нідерланди). Beveilig je IP-camera's, 10.07.2026
- виробник Hikvision. Бюлетень безпеки HSRC-202109-01 (CVE-2021-36260), 19.09.2021
- держорган NVD (США). CVE-2021-36260, CVE-2017-7921; CISA KEV — внесено 10.01.2022 і 05.03.2026 відповідно
- дослідники GreyNoise. Spike in Attacks Targeting Digital Video Recorders in Ukraine, 08.10.2026
- Absatz. Повідомлення про написи на камерах у Казані (з посиланням на Telegram-канал), 22.10.2026
- Euromaidan Press, переказ The Wall Street Journal: дані СБУ про камери, 12.10.2026
- дослідники Censys. оцінка доступних з інтернету камер у Європі та Україні, 16.07.2026


